Mengamankan Dunia Industri Digital: Peran ESP32 dan Enkripsi dalam Menjaga Data Mesin
Pabrik modern hari ini tidak lagi hanya dipenuhi mesin dan manusia, tetapi juga ribuan sensor kecil yang terus mengirimkan data. Sensor ini mengukur suhu, getaran, tekanan, arus listrik, dan berbagai tanda kesehatan mesin lainnya. Semua data itu dikirim melalui internet agar sistem pusat dapat memantau kondisi mesin secara real time dan memprediksi kapan perawatan dibutuhkan. Inilah yang disebut Industrial Internet of Things atau IIoT. Namun di balik kecanggihannya, ada satu masalah besar yang sering terlupakan, yaitu keamanan data.
Bayangkan sebuah pabrik yang mengandalkan sensor untuk mengatur produksi. Jika data sensor itu diubah oleh pihak tidak bertanggung jawab, mesin bisa bekerja dengan cara yang salah. Ini bisa menyebabkan produk rusak, mesin berhenti, atau bahkan kecelakaan kerja. Karena itu, melindungi data dari sensor hingga ke sistem pusat menjadi sangat penting. Di sinilah penelitian tentang sistem enkripsi end to end untuk perangkat IIoT menjadi sangat relevan.
Baca juga artikel tentang: Teknologi Pintar Yang Mengubah Cara Gedung Menggunakan Listrik
Penelitian yang menjadi dasar artikel ini menunjukkan bahwa meskipun perangkat IIoT seperti ESP32 dan Raspberry Pi tergolong murah dan kecil, mereka tetap bisa menjalankan sistem keamanan tingkat tinggi. Para peneliti merancang sebuah jalur pengiriman data yang sepenuhnya terenkripsi dari awal sampai akhir, mulai dari sensor kecil di lapangan sampai ke komputer pusat. Artinya, data hanya bisa dibaca oleh pihak yang benar benar berhak, meskipun melewati server perantara yang tidak sepenuhnya bisa dipercaya.
Dalam banyak sistem IoT saat ini, data dikirim melalui protokol bernama MQTT. Protokol ini ibarat kantor pos digital yang menerima pesan dari banyak perangkat lalu meneruskannya ke tujuan. Biasanya, komunikasi dengan kantor pos ini dilindungi dengan enkripsi seperti TLS, tetapi begitu pesan masuk ke dalam server MQTT, isinya bisa terbaca oleh pemilik server atau oleh peretas yang berhasil masuk. Ini seperti mengirim surat dengan amplop terkunci ke kantor pos, lalu kantor pos membukanya sebelum mengirimkannya ke penerima. Jika kantor pos itu tidak jujur atau disusupi, rahasia Anda bisa bocor.
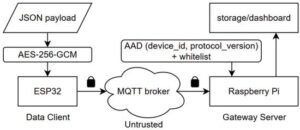
Diagram ini menunjukkan alur pengiriman data IoT dari ESP32 yang dienkripsi dengan AES 256 GCM melalui broker MQTT yang tidak tepercaya lalu diverifikasi dan didekripsi di Raspberry Pi sebelum disimpan dengan aman di sistem penyimpanan atau dashboard (Amirkhanova, dkk. 2026).
Para peneliti ingin menghilangkan masalah ini. Mereka merancang sistem di mana pesan sudah dikunci sejak keluar dari sensor dan hanya bisa dibuka oleh penerima akhir, yaitu gateway atau server di sisi lain. Bahkan server MQTT yang berada di tengah tidak bisa melihat isi pesan. Konsep ini disebut end to end encryption, atau enkripsi dari ujung ke ujung.
Untuk mewujudkannya, mereka menggunakan algoritma enkripsi yang sangat kuat bernama AES GCM dengan panjang kunci 256 bit. Dalam dunia keamanan digital, ini setara dengan gembok yang hampir mustahil dibuka tanpa kunci. Algoritma ini tidak hanya mengenkripsi data, tetapi juga memastikan bahwa data tidak diubah di tengah jalan. Jika seseorang mencoba memalsukan atau memodifikasi pesan, sistem akan langsung menolaknya.
Sistem yang dirancang terdiri dari tiga komponen utama. Pertama adalah ESP32, sebuah mikrokomputer kecil yang terhubung ke sensor. ESP32 ini membaca data sensor, misalnya suhu atau tekanan, lalu mengubahnya menjadi format digital yang rapi seperti JSON. Setelah itu, data ini langsung dienkripsi di dalam ESP32 sebelum dikirim keluar. Kedua adalah server MQTT, yang bertugas meneruskan pesan. Server ini dianggap tidak tepercaya, sehingga tidak diberi kemampuan untuk membaca isi pesan. Ketiga adalah Raspberry Pi yang bertindak sebagai gerbang akhir. Raspberry Pi menerima pesan, memverifikasi keasliannya, lalu membuka enkripsi dan menyimpan data.
Keunggulan sistem ini adalah perlindungan yang menyeluruh. Bahkan jika seseorang berhasil menyusup ke server MQTT, yang ia lihat hanyalah data acak yang tidak bermakna. Ia tidak bisa tahu apakah data itu suhu mesin, tekanan pipa, atau informasi penting lainnya. Lebih dari itu, sistem juga memeriksa apakah pesan berasal dari perangkat yang sah. Jika ada perangkat palsu yang mencoba mengirim data, sistem akan menolaknya.
Mungkin Anda bertanya, apakah semua proses enkripsi ini tidak akan memperlambat sistem? Bukankah ESP32 itu kecil dan dayanya terbatas? Inilah bagian menarik dari penelitian ini. Para peneliti mengukur waktu yang dibutuhkan untuk menyiapkan dan mengirim satu pesan. Rata rata, seluruh proses dari menyiapkan data hingga siap dikirim hanya memakan waktu sekitar 41 milidetik. Ini sangat cepat dan nyaris tidak terasa dalam sistem pemantauan industri. Artinya, keamanan ekstra ini tidak mengorbankan kecepatan dan efisiensi.
Mereka juga menguji sistem ini dalam pengiriman ratusan pesan selama satu jam. Hasilnya, lebih dari 99 persen pesan berhasil didekripsi dan disimpan dengan benar. Ini menunjukkan bahwa sistem tidak hanya aman, tetapi juga stabil dan dapat diandalkan dalam jangka waktu lama. Dalam dunia industri, keandalan ini sama pentingnya dengan keamanan, karena gangguan kecil saja bisa berdampak besar pada produksi.
Mengapa semua ini penting bagi kehidupan sehari hari? Karena IIoT tidak hanya ada di pabrik besar. Teknologi serupa digunakan dalam gedung pintar, pembangkit listrik, sistem air bersih, dan bahkan rumah sakit. Alat alat medis, misalnya, mengirimkan data pasien melalui jaringan. Jika data itu bocor atau diubah, dampaknya bisa sangat serius. Dengan sistem enkripsi end to end seperti yang diteliti ini, kita bisa membangun infrastruktur digital yang jauh lebih aman.
Penelitian ini juga menunjukkan bahwa keamanan tingkat tinggi tidak harus mahal. Banyak orang mengira bahwa enkripsi kuat hanya bisa dijalankan di komputer besar dan mahal. Faktanya, mikrokomputer murah seperti ESP32 dan Raspberry Pi mampu melakukannya dengan baik. Ini membuka peluang bagi negara berkembang dan perusahaan kecil untuk membangun sistem IIoT yang aman tanpa biaya besar.
Lebih jauh lagi, pendekatan ini mengubah cara kita memandang server perantara. Biasanya, kita harus mempercayai server tempat data lewat. Dengan enkripsi end to end, kita tidak lagi perlu mempercayai mereka sepenuhnya. Sistem tetap aman meskipun server itu jujur, lalai, atau bahkan diserang. Ini merupakan langkah penting menuju ekosistem IoT yang lebih tahan terhadap ancaman siber.
Di masa depan, ketika semakin banyak mesin, kendaraan, dan bangunan terhubung ke internet, jumlah data yang mengalir akan semakin besar. Tanpa keamanan yang kuat, semua ini bisa menjadi sasaran empuk bagi peretas. Penelitian seperti ini memberikan fondasi penting untuk membangun dunia digital yang bukan hanya cerdas, tetapi juga dapat dipercaya.
Para peneliti telah membuktikan bahwa dengan desain yang tepat, kita bisa mengamankan data dari sensor kecil di lapangan hingga ke server pusat dengan enkripsi yang kuat, tanpa mengorbankan kecepatan atau efisiensi. Ini bukan sekadar inovasi teknis, tetapi juga langkah besar menuju industri, kota, dan sistem digital yang lebih aman bagi semua.
Baca juga artikel tentang: Bagaimana Machine Learning Mengubah Cara Gedung Menggunakan Energi?
REFERENSI:
Amirkhanova, Gulshat dkk. 2026. A Lightweight, End-to-End Encrypted Data Pipeline for IIoT: An AES-GCM Implementation for ESP32, MQTT, and Raspberry Pi. Information 17 (1), 33.
About the Author: Maratus Sholikah

Pilihan Editor
Artikel terbaru

Berlangganan via Email
Berlangganan via Email
Dapatkan informasi terupdate terkait bangunan hijau dan cerdas.